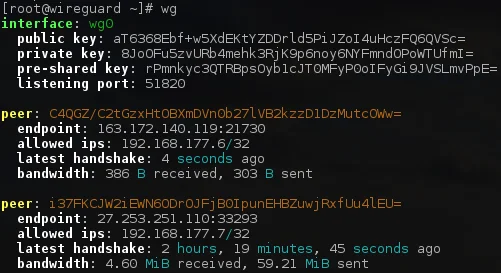
Was macht ein VPN-Tunnel, wo der Client heruntergeladen werden kann und wie man nach der Verbindung die Schlüssel, Routen und DNS überprüft. WireGuard versteckt Ihre Identität nicht vor dem Server, mit dem Sie sich verbinden. Der Exit-Knoten-Operator und die Websites, bei denen Sie sich anmelden, um Teil des Vertrauensmodells zu bleiben. Ein VPN kann ein infiziertes Gerät nicht reparieren oder HTTP in HTTPS verwandeln.
Betriebssystem: Windows · macOS · Linux · Android · iOS
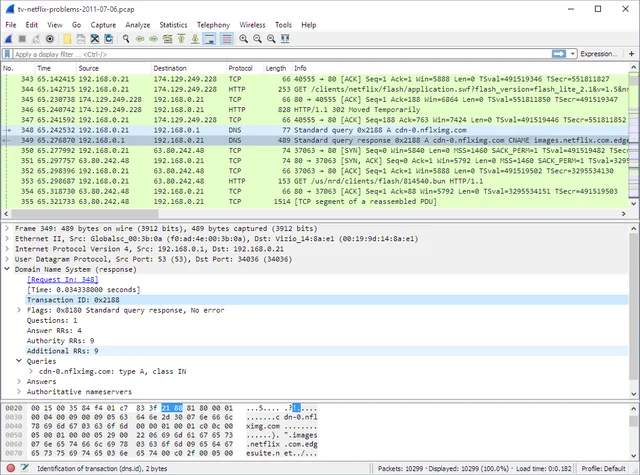
Analysieren Sie Ihren Netzwerkverkehr, wählen Sie eine Schnittstelle und Filter, lesen Sie die Erfassungen und handhaben Sie PCAP-Dateien sicher. Die Erfassung kann interne Adressen, Hostnamen, Token und unverschlüsselte Austauschinhalte umfassen. Veröffentlichung von PCAP auf dem Forum - Datentransfer. Sogar verschlüsselter Daten zeigt einige der Metadaten.
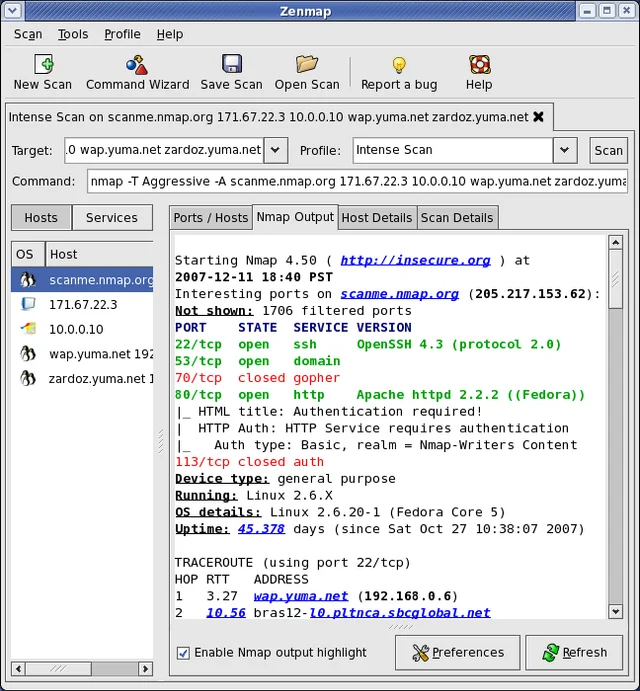
die offizielle grafische Oberfläche für Nmap, Scanprofile, Ergebnisinterpretation und Prüfen in autorisierten Netzwerkbereichen. Auch regelmäßige Kontrollen erstellen Netzwerkanfragen. Betrachten Sie im Produktionsnetzwerk die Regeln des Eigentümers, die Mittel, um die Geräte zu erkennen und einzuschränken. Erweitern Sie das Testgelände nicht automatisch auf die benachbarten Adressen.
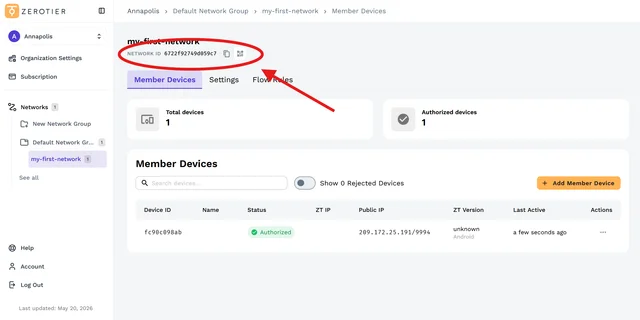
Laden Sie offizielle Kunden herunter, erstellen Sie ein privates Netzwerk, autorisieren Sie Geräte in Central und überprüfen Sie den Zugriff. Eine Standard-Verbindung ZeroTier führt nicht den gesamten Internetverkehr über einen Exit-Knoten. Das erfordert separate Routen und Gateway-Konfigurationen. Ein im Client erscheinenes Netzwerk beweist nicht, dass sich die öffentliche IP-Adresse geändert hat.
Betriebssystem: Windows · macOS · Linux · Android · iOS
 DE