 UK
age: шифрування файлів ключем одержувача або паролем
Огляд age: шифрування для одержувача, парольний режим, резервування секретних ключів і вибір між консольним файлом та зашифрованим сховищем.
Для чого потрібен age
age — консольна програма та формат шифрування. Файл можна зашифрувати публічним ключем одержувача або паролем. Для розшифрування потрібен відповідний секретний ключ чи вибраний пароль.
Програма підходить для скриптів, архівів та окремих зашифрованих передавань. Вона працює з файлами й потоками: ви явно визначаєте вхід, результат і ключ, без монтування папки чи хмарного облікового запису.
| Параметр | Відомості |
|---|---|
| Платформи | Windows, macOS, Linux |
| Завдання | Шифрування файлів |
| Джерело завантаження | Скористайтеся офіційною сторінкою проєкту й виберіть збірку для своєї ОС. |
| Версія й умови | Документацію перевірено 15 листопада 2026 року. Програма, формат і бібліотека Go; BSD 3-Clause. |
Інтерфейс та ілюстрації age
age працює в терміналі. Ілюстрація показує документований парольний процес як редакційний приклад команди. Пароль вводиться на запит програми, а не в текст команди.
Редакційний приклад команди
Приклад команд за офіційною документацією; результат виконання не зображено.
ageРедакційний приклад команди
1 з 1. age: Редакційний приклад команди
Завантажити age з офіційного сайту
Офіційний репозиторій містить збірки та способи встановлення для Windows, macOS і Linux. Виберіть ОС та процесор. Ліцензія BSD 3-Clause, передплата не потрібна.
Зберігайте оригінал до успішної перевірки розшифрування. Визначте, де відновити ключ або пароль після втрати комп’ютера.
Як почати роботу з age
- Установіть age з офіційного випуску або документованого пакетного джерела.
- Створіть тестовий текстовий файл без секретів.
- Виконайте age -p -o sample.txt.age sample.txt і введіть стійкий пароль на запит.
- Розшифруйте в інший файл: age -d -o restored.txt sample.txt.age.
- Відкрийте restored.txt і порівняйте з оригіналом.
- Для ключового режиму створіть identity через age-keygen. Передавайте лише публічний ключ, а секретний файл зберігайте приватно.
Зашифроване передавання й архіви у скриптах
Розробник може зашифрувати експорт налаштувань перед перенесенням, команда — архів для кількох одержувачів. Для окремого особистого файла можна вибрати пароль, коли повне монтоване сховище зайве.
Одержувачі, секретні ключі та паролі
| Спосіб | Що потрібно відправнику | Чим відкрити |
|---|---|---|
| Ключ одержувача | Публічний ключ age | Відповідний секретний ключ |
| Кілька одержувачів | Публічний ключ кожного | Будь-який відповідний секретний ключ |
| Пароль | Стійкий спільний пароль | Той самий пароль |
Публічні й секретні дані
Публічний ключ передають тим, хто надсилатиме файли. Identity-файл має залишатися приватним. Захистіть робоче зберігання та резервну копію. Втрата всіх придатних ключів або пароля позбавляє доступу до вмісту.
Файли, архіви й оболонка
Для каталогу спочатку створіть архів, потім зашифруйте його. Збирання файлів і шифрування залишаються окремими діями. У скриптах задавайте явні вихідні шляхи й перевіряйте результат до видалення чи заміни даних.
Приклад передавання
- Підтвердьте ключ одержувача довіреним каналом.
- Створіть архів і зашифруйте для потрібних одержувачів.
- Передайте результат вибраним файловим сервісом.
- Попросіть перевірити розшифрування до видалення джерела.
Відновлення ключів та інтеграції
Проєкт описує плагіни й інтеграції, зокрема апаратні токени. Кожен варіант має свої вимоги до налаштування й відновлення. Спочатку перевірте простий цикл шифрування, потім додавайте автоматизацію чи обладнання під потребу.
Відновлення незалежно від одного пристрою
Зберігайте ключ або пароль у захищеному місці, доступному після відмови комп’ютера. Перевірте тестовий файл в іншому довіреному середовищі. Зашифрована копія ключа корисна лише за наявності даних для відкриття самої копії.
Обмеження й захист даних у age
age шифрує вхідні дані. Розклад резервування, синхронізація й надійне видалення відкритого оригіналу — окремі кроки.
Шифрування публічним ключем не встановлює відправника. Для підтвердження автора додайте відповідний процес підпису.
Альтернативи для суміжних завдань
Cryptomator дає зашифровану папку, VeraCrypt — контейнери й томи, Gpg4win — OpenPGP. age зручний для явного шифрування файлів і потоків короткими командами.
Запитання й відповіді
Чи можна зашифрувати кільком людям?
Так. Укажіть публічні ключі; відповідний секретний ключ дозволить відкрити результат.
Чи відновить age втрачений ключ?
Служби відновлення немає. Завчасно створіть захищену копію.
Шифрування й підпис — те саме?
Ні. Шифрування визначає доступ до читання, підпис перевіряє файл за довіреним ключем автора.
Інші інструменти для подібних завдань
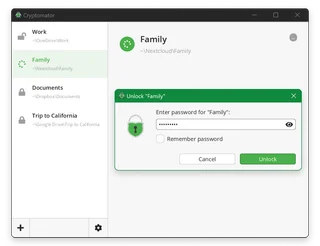
Cryptomator
Cryptomator: шифрувати файли перед синхронізацією з хмарою, створити сховище, зберегти ключ відновлення і резервне копіювання файлів.
Огляд і налаштування →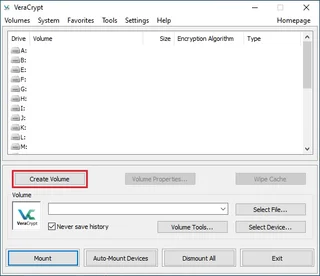
VeraCrypt
VeraCrypt: створіть файловий контейнер, змонтуйте і знімають його, плануйте резервні копії і зрозумійте, що захищає шифрування гучності.
Огляд і налаштування →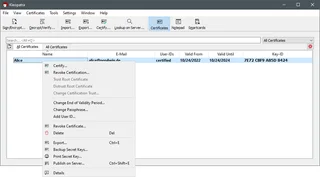
Gpg4win
Gpg4win: шифрувати і підписувати файли в Windows за допомогою Kleopatra, обмін відкритими ключами, перевірка відбитків пальців і резервне копіювання приватного ключа.
Огляд і налаштування →Читайте також

Пассел, ТОП або SMS: захист біржового рахунку
Підбір методу входу та підготовки відновлення доступу.
Читати матеріал →
Фальшива підтримка обміну: як перевірити запит
Перевірка доступу до установки програм і передачі доступу.
Читати матеріал →Про автора

Експерт із криптовалют, фінтеху та Web3 з досвідом у маркетингу. Пише про проєкти цифрових активів, ризики галузі та захист від шахрайства.
Професійний сайтДокументація та зображення
Офіційні джерела, походження ілюстрацій та перевірка
- Завантаження age
- Документація age
- Офіційна документація · github.com / age.1.html
- Офіційна документація · github.com / LICENSE
Огляд був підготовлений проектну документацію. Установка і самостійне випробування розподілу в рамках цього матеріалу не було проведено. Права на інтерфейс і імена захищені для відповідних правовласників.