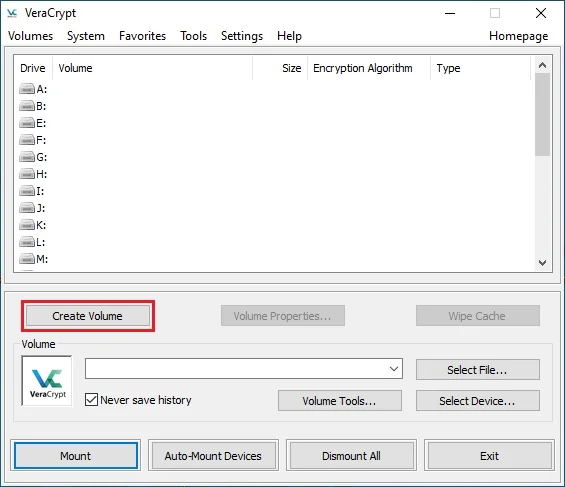
створіть файловий контейнер, змонтуйте і знімають його, плануйте резервні копії і зрозумійте, що захищає шифрування гучності. Поки обсяг встановлений, користувач і програми можуть отримати доступ до його вмісту, що підпадають під дію дозволів ОС. Шифрування зберігання не може запобігти інфекціям шкідливих програм, захоплення натискання клавіш або впливу незашифрованих копій в іншому місці.
передавання профілів та автоматизація. Призначення, умови доступу, обмеження й офіційні джерела. Віртуальний браузерний профіль не є окремою віртуальною машиною. Він залежить від комп’ютера й не ізолює сесію від шкідливих програм на ньому.
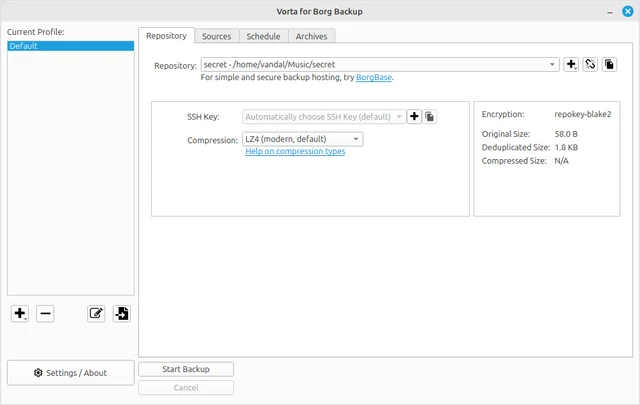
Vorta для macOS і Linux: сховища, зашифровані копії, розклад, зберігання версій і відновлення в окрему папку. Завантаження, витрати й альтернативи. Для запуску за розкладом комп’ютер має працювати, а сховище — бути доступним. Перевіряйте помилки після поїздок або від’єднання диска.
Список адрес і rotating-мережа. Призначення, умови доступу, обмеження й офіційні джерела. Не переносіть умови безкоштовного списку на платну residential-мережу. Окремо перевіряйте кількість адрес, трафік і географічні фільтри. Записуйте помилки й час відповіді: один успішний запит не характеризує всю мережу.
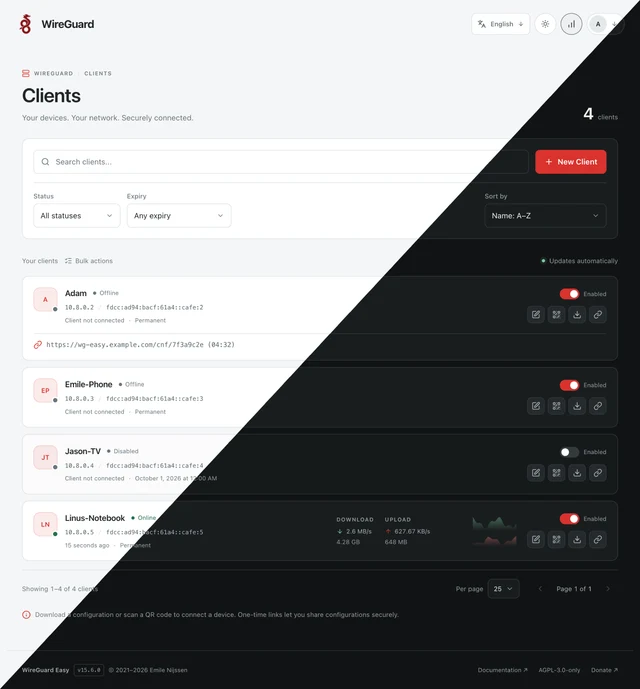
Огляд wg-easy: вимоги до сервера, QR-коди клієнтів, маршрути, захист панелі, Docker і витрати на власний VPN. Клієнтам потрібна доступна адреса сервера. За операторським NAT може знадобитися інша схема; панель не усуває цього обмеження.
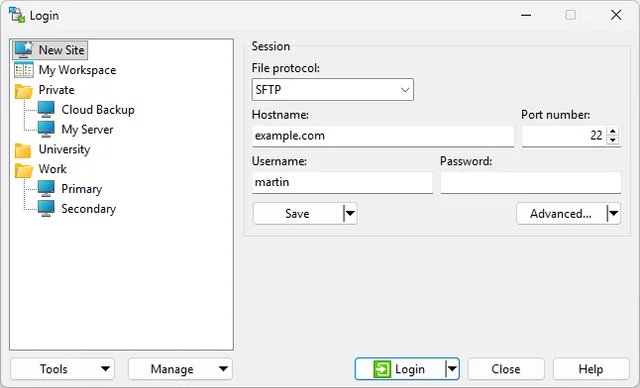
офіційні завантаження, налаштування SFTP, перевірка хост-ключа та синхронізація файлів без ненавмисних перезаписань. Синхронізація не є резервним копіюванням. Помилка або видалення може перейти на іншу сторону залежно від налаштувань. Не віддзеркаляйте важливий каталог без перегляду дій і можливості відновлення.
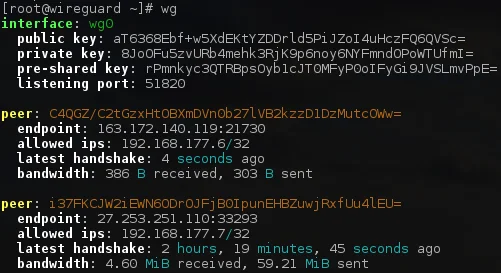
що робить VPN-тунель, де завантажити клієнт, і як перевірити ключі, маршрути та DNS після підключення. WireGuard не приховує вашу особу від сервера, до якого ви підключаєтеся. Оператор виходу вузла і веб-сайти, які ви входите, щоб залишатися частиною моделі довіри. VPN не може виправити заражений пристрій або перетворити HTTP в HTTPS.
Операційна система: Windows · macOS · Linux · Android · iOS
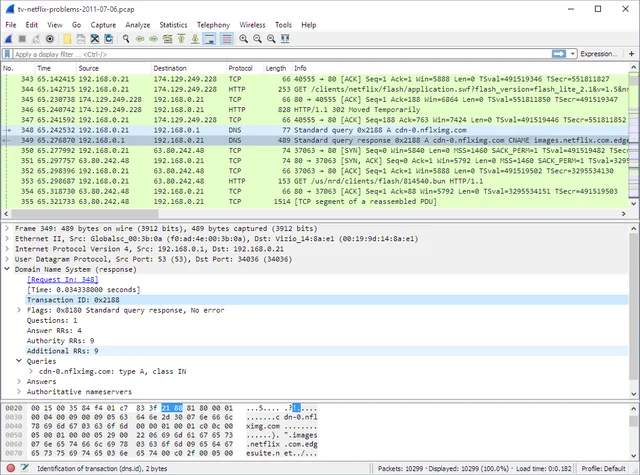
аналізуйте мережевий трафік, виберіть інтерфейс і фільтри, читання захоплення і безпечно обробляти файли PCAP. Захоплення може включати внутрішні адреси, імена вузлів, токени та незашифрований вміст обміну. Публікація PCAP на форумі - передача даних. Навіть зашифрований трафік показує деякі метадані.
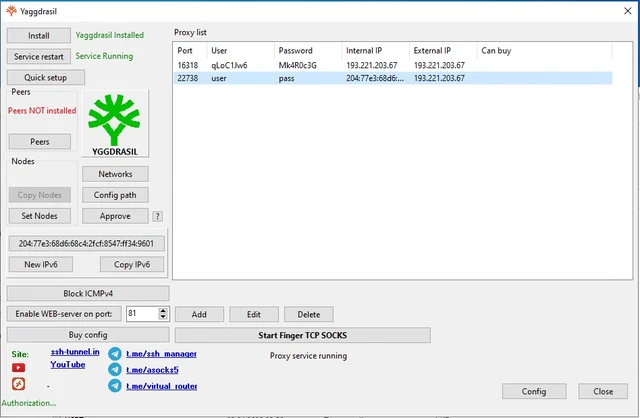
власний SOCKS5-сервер, доступ через Yggdrasil, UDP та офіційне завантаження. Заявлено вісім TCP/IP-відбитків на різних портах та UDP ASSOCIATE. Це не доводить обходу перевірок сайтів. Магазин проксі перебуває в розробці. Ціну не опубліковано.
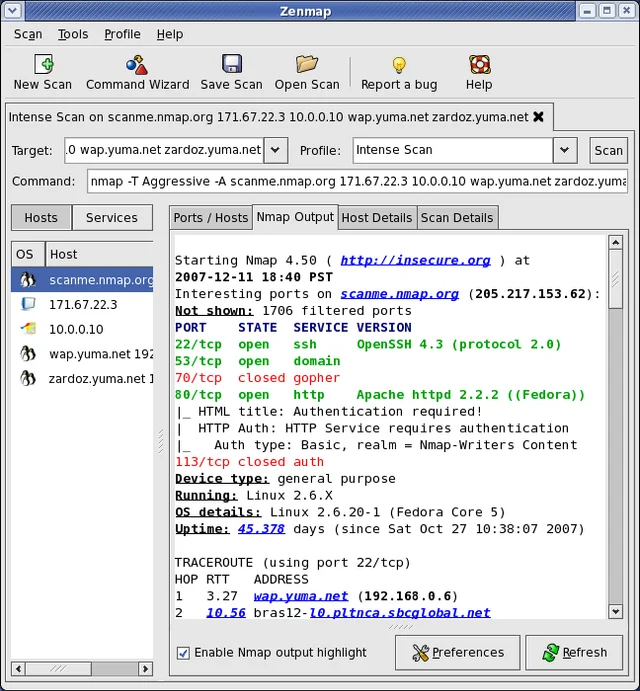
офіційний графічний інтерфейс для Nmap, сканують профілі, інтерпретація результатів і перевірки в межах авторизованих мережевих діапазонів. Навіть регулярні перевірки створюють мережеві запити. На виробничій мережі розглянемо правила власника, засоби виявлення та обмеження пристроїв. Не розширюйте автоматично тестову область на сусідні знайдені адреси.
 UK