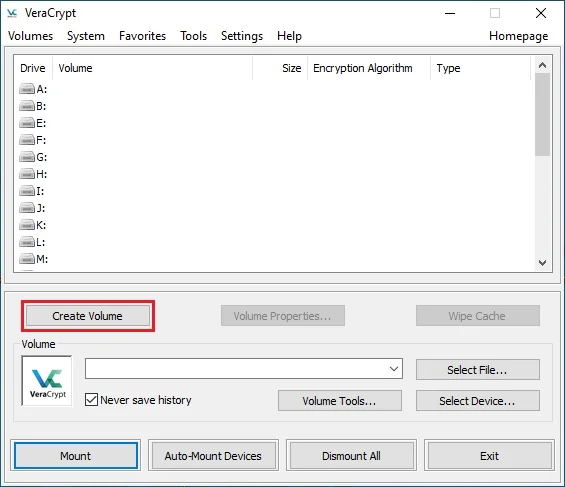
Erstellen Sie einen Dateibehälter, mounten Sie und mounten Sie ihn, planen Sie Backups und verstehen Sie, welche Volumenverschlüsselung schützt. Während das Volume montiert ist, können Benutzer und Anwendungen auf seine Inhalte zugreifen, die auf Betriebssystem-Berechtigungen enden. Die Speicherverschlüsselung kann Malware-Infektionen, Tastatureinnahme oder die Exposition unverschlüsselter Kopien an anderer Stelle nicht verhindern.
Profilfreigabe und Browserautomatisierung. Zweck, Zugangsbedingungen, Grenzen und offizielle Quellen. Ein virtuelles Browserprofil ist keine eigene virtuelle Maschine. Es hängt vom Hostrechner ab und schützt die Sitzung nicht vor dort laufender Schadsoftware.
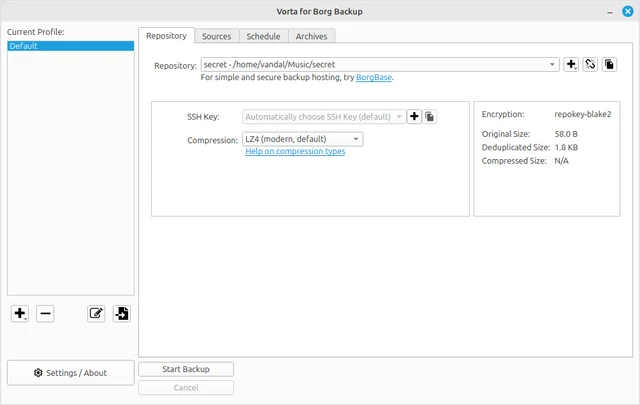
Vorta für macOS und Linux: Repositorys, verschlüsselte Backups, Aufbewahrung, Zeitpläne und Wiederherstellung in einen separaten Ordner. Download und Kosten. Ein geplanter Auftrag benötigt einen laufenden Computer und ein erreichbares Ziel. Kontrollieren Sie Fehler nach Reisen oder einem abgezogenen Laufwerk.
Adresslisten und rotierende Netze. Zweck, Zugangsbedingungen, Grenzen und offizielle Quellen. Übertragen Sie Bedingungen der kostenlosen Liste nicht auf das kostenpflichtige Residential-Netz. Prüfen Sie Adresszahl, Datenvolumen und geografische Filter getrennt. Protokollieren Sie Fehler und Antwortzeiten: Eine erfolgreiche Anfrage beschreibt nicht das ganze Netz.
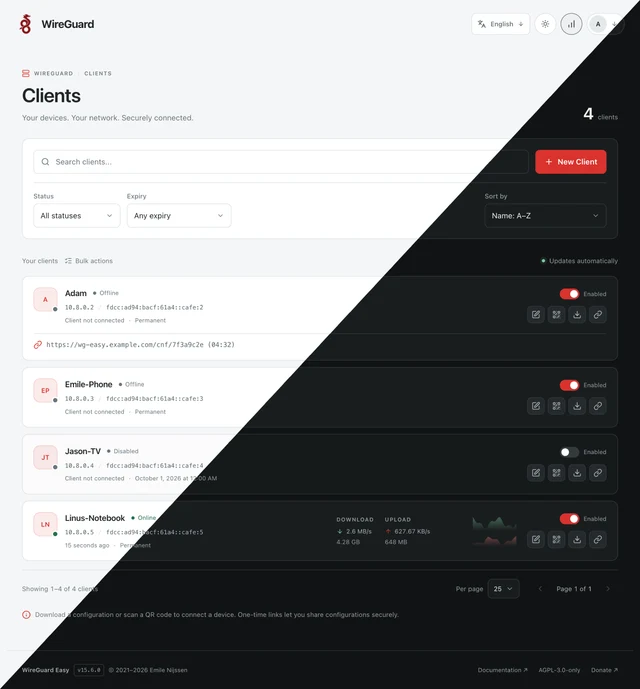
wg-easy im Überblick: Serveranforderungen, Client-QR-Codes, Routing, geschützte Webverwaltung, Docker und Self-Hosting-Kosten. Clients benötigen einen erreichbaren Serverendpunkt. Hinter Carrier-Grade-NAT kann eine andere Anbindung nötig sein; die Oberfläche löst diese Netzgrenze nicht.
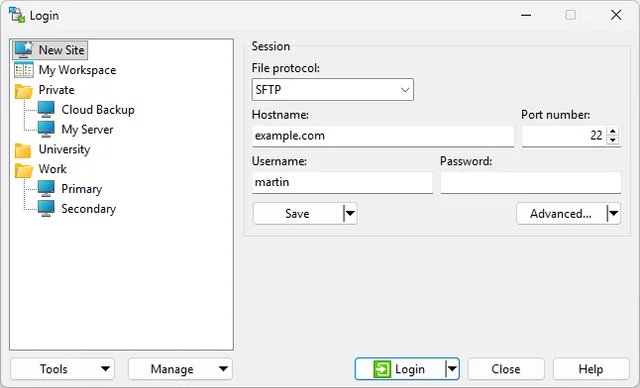
offizielle Downloads, SFTP-Setup, Host-Schlüsselüberprüfung und Dateisynchronisation ohne unbeabsichtigte Overwrites. Synchronisation ist kein Backup. Fehler oder Löschen kann je nach Einstellung auf die andere Seite gehen. Spiegeln Sie kein wichtiges Verzeichnis, ohne die Aktionen und die Möglichkeit der Wiederherstellung anzuzeigen.
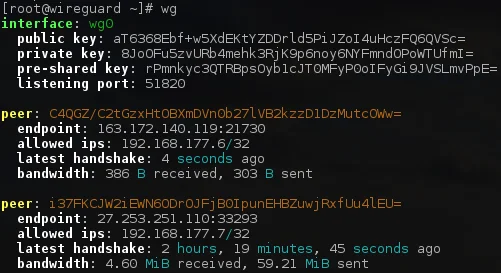
Was macht ein VPN-Tunnel, wo der Client heruntergeladen werden kann und wie man nach der Verbindung die Schlüssel, Routen und DNS überprüft. WireGuard versteckt Ihre Identität nicht vor dem Server, mit dem Sie sich verbinden. Der Exit-Knoten-Operator und die Websites, bei denen Sie sich anmelden, um Teil des Vertrauensmodells zu bleiben. Ein VPN kann ein infiziertes Gerät nicht reparieren oder HTTP in HTTPS verwandeln.
Betriebssystem: Windows · macOS · Linux · Android · iOS
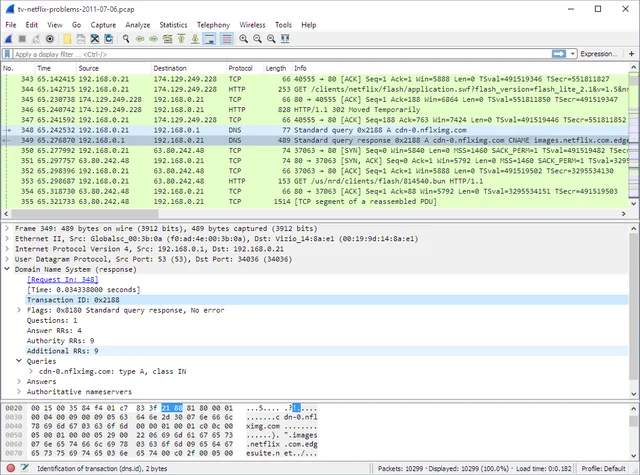
Analysieren Sie Ihren Netzwerkverkehr, wählen Sie eine Schnittstelle und Filter, lesen Sie die Erfassungen und handhaben Sie PCAP-Dateien sicher. Die Erfassung kann interne Adressen, Hostnamen, Token und unverschlüsselte Austauschinhalte umfassen. Veröffentlichung von PCAP auf dem Forum - Datentransfer. Sogar verschlüsselter Daten zeigt einige der Metadaten.
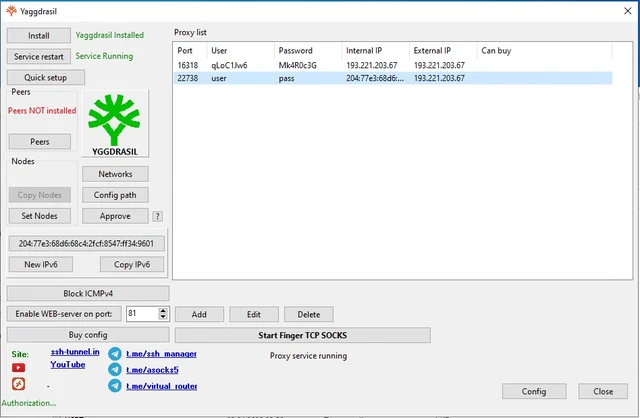
eigener SOCKS5-Server, Yggdrasil-Zugriff, UDP und offizieller Download. Acht TCP/IP-Fingerprints auf separaten Ports und UDP ASSOCIATE werden genannt. Das belegt keine Umgehung von Website-Prüfungen. Der Proxy-Shop ist in Entwicklung. Ein Preis fehlt.
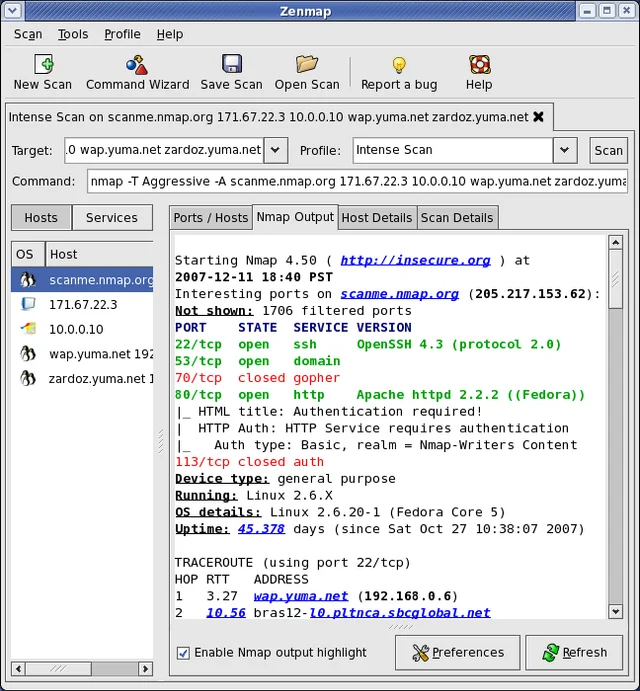
die offizielle grafische Oberfläche für Nmap, Scanprofile, Ergebnisinterpretation und Prüfen in autorisierten Netzwerkbereichen. Auch regelmäßige Kontrollen erstellen Netzwerkanfragen. Betrachten Sie im Produktionsnetzwerk die Regeln des Eigentümers, die Mittel, um die Geräte zu erkennen und einzuschränken. Erweitern Sie das Testgelände nicht automatisch auf die benachbarten Adressen.
 DE